지난 10월 17일, OpenCode 에서 보안 침해 사고가 발생하여 보관 중이던 고객의 외부 AI 사용자 Key 정보가 유출되었고, 해커가 이들 Key를 이용하여 Anthropic, Codex에 증류 공객을 가했다고 합니다. 전체 피해 대상자는 전체 사용자의 1.4% 정도로서 침해 피해를 입은 계정으로는 메일 공지를 보냈다고 합니다. 메일 공지를 받지 않은 사용자들은 유출되지 않은 것이라고 합니다. 피해 계정이 아니라고 해도 OpenCode에 외부 AI 서비스 연동을 위한 API Key 설정하신 분들은 기존 사용 Key 삭제하시고, 새 Key 만들기 바랍니다.
- 발생 일시: 현지 시각 10/17 (토)
- 사건 내용
- OpenCode Legacy(=퇴역) 장비 침해 사고 발생
- Legacy 장비에 보관 중이던 사용자 Workspace 정보 탈취 발생함.
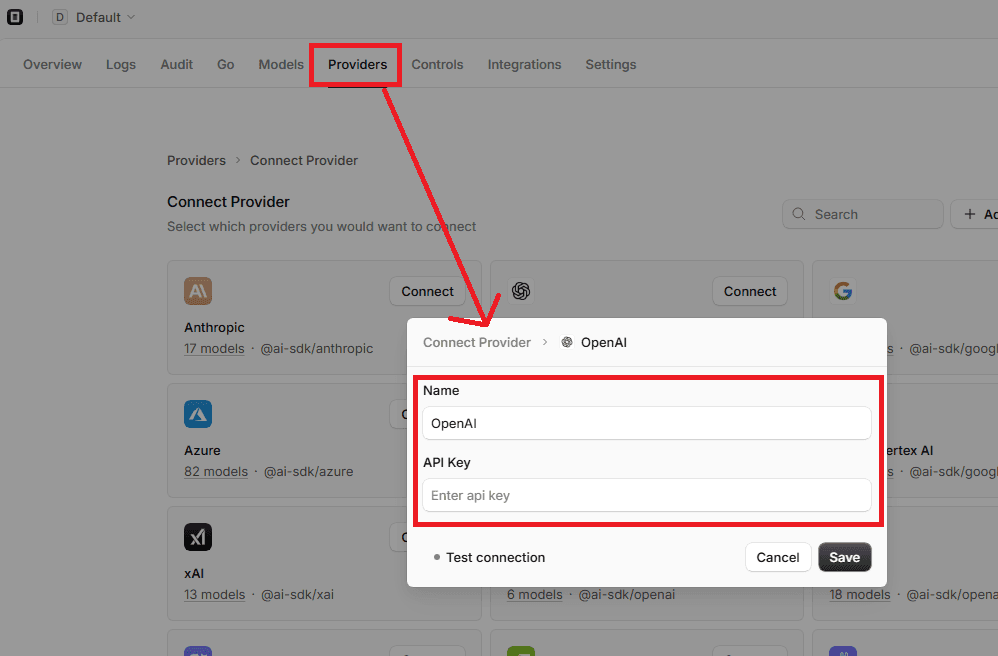
- 사용자 Workspace 정보에는 외부 AI 사용을 위한 API Key 정보가 저장되어 있음
- 해커는 탈취한 API Key를 이용해서 Anthropic, Codex 등 서비스를 이용하여 증류(distillation) 공객을 감행함
- 탈취 당한 사용자들은 고액의 AI 사용 요금 지불 청구 받음.
- 피해자
- OpenCode Console (https://opencode.ai/console/) 에서 외부 AI의 API Key 등록한 사용자
( 전체 사용자 중 1.4%라고 밝히고 있음 )
- 현재, 하루 동안 수 백 달러 이상 피해 사례 보고가 계속되고 있음. (아래 X 게시글 원문 댓글 참고 )
- OpenCode Console (https://opencode.ai/console/) 에서 외부 AI의 API Key 등록한 사용자
- 조치 내용
- 즉시 기존 사용 API Key 삭제 및 신규 API Key 생성할 것
- 참고 글 (영문):
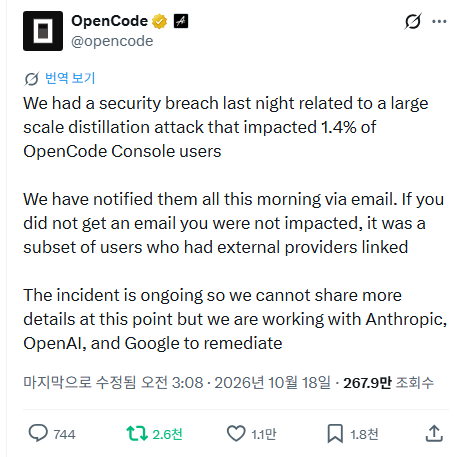
※ 출처: X https://x.com/opencode/status/2111519637049319818?s=20
AD
※ 지난 게시글:
- REA: Reverse Engineering Anything – 2026.10.13
- Jev 본딴 colibri brio 모드 발표 – 2026.9.22
- $30/월,OpenCode Go+Codex multi-agent team 운영하기- 2026.9.16
- Hermes bot mode tutorial – 2026.9.7
- AI 뉴스 훑어보기 – 2026.9.3
AD